Шахрайство з бонусами: як захистити програму лояльності закладу
Гість оплачує покупку, касир закриває чек, бонусна програма фіксує ще одну транзакцію. Зовні все виглядає звично. Але якщо до покупки підставили картку співробітника, бонуси отримав зовсім не той, хто заплатив. Саме так може починатися шахрайство з бонусами.
Один із клієнтів Loyallyst розповів про таку схему у своїй мережі з 24 локацій. За 90 днів на картках співробітників накопичилося понад 200 тисяч грн бонусів із чужих покупок. За словами клієнта, більшу частину цих бонусів згодом використали, щоб забрати собі готівку з наступних оплат гостей.
Щоб помічати подібні випадки, потрібен контроль нарахувань, списань і частоти операцій. Розберімо три сценарії зловживань та те, як антифрод-алерти Loyallyst допомагають знаходити активність, яку варто перевірити.
Як зловживають знижками та бонусними картками
Програма лояльності має винагороджувати гостя за його покупки. Але касир може підставити чужу картку або застосувати службову знижку без відома покупця. Ось як це виглядає на практиці.
1. Знижка співробітника на покупку іншого гостя
Заклад надає працівникам знижку на особисті покупки. Але співробітник застосовує її до замовлення гостя, який уже заплатив повну суму, і забирає різницю собі.
Ось як виглядає така ситуація. Суми та відсоток знижки в прикладі умовні.
- Гість просить рахунок. Офіціант приносить передчек на 1 000 грн — попередній рахунок із повною вартістю замовлення.
- Гість передає офіціанту 1 000 грн готівкою. Для гостя замовлення оплачене, жодної знижки він не отримував.
- Перед остаточним закриттям продажу офіціант скасовує попередній розрахунок і застосовує до цього замовлення свою знижку співробітника — наприклад, 20%.
- Остаточний чек оформлюється на 800 грн. Саме цю суму працівник передає в касу.
- Решту 200 грн із грошей гостя офіціант залишає собі.
Результат: гість заплатив 1 000 грн, у касі обліковано 800 грн, а 200 грн привласнив співробітник. У системі ця різниця виглядає як надана знижка.
Офіціант додає знижку після того, як отримав гроші, але до закриття продажу. Тому сума в передчеку, який бачив гість, відрізняється від остаточного чека.
Що перевіряти: до яких замовлень застосовували знижку співробітника, хто їх закривав і як їх оплачували. Якщо касова система зберігає історію змін, перевірте також, чи додавали знижку після друку передчека. Для цього потрібні касові дані та звіти про знижки; описані нижче бонусні алерти не є окремою перевіркою таких операцій.
Окремо переглядайте скасовані замовлення: хто їх скасував, коли та з якої причини. Скасування може бути звичайним виправленням помилки. Привід для перевірки — повторювані випадки в одного співробітника, які не мають зрозумілого пояснення. Зіставте час операцій із відеозаписами та історією замовлень.
2. Нарахування бонусів на власну картку з чужих покупок
У цій схемі є два етапи: спочатку співробітник накопичує бонуси з чужих покупок, потім використовує їх, щоб привласнити готівку.
Умовний приклад: програма нараховує 10% вартості покупки бонусами, а 1 бонус дорівнює 1 грн під час списання.
- Гість купує на 500 грн і каже, що не має картки лояльності.
- Касир додає до чека власну картку. Гість оплачує покупку, а 50 бонусів отримує співробітник.
- Після десяти таких покупок на картці накопичується 500 бонусів.
- Інший гість отримує рахунок на 1 000 грн і передає цю суму готівкою.
- Якщо правила програми дозволяють, касир закриває 500 грн бонусами зі своєї картки та 500 грн готівкою. У касу потрапляє лише 500 грн із переданої гостем тисячі, решту працівник привласнює.
Гість заплатив повну вартість. У системі частину покупки оплачено бонусами. Саме на цю суму співробітник забрав готівку собі. Списання можуть бути як великими, так і невеликими, але регулярними.
Що перевіряти: багато покупок на одній картці, незвично великі нарахування, повторні списання та короткі інтервали між операціями. Потрібно простежити весь шлях бонусів — від покупок, за які їх нарахували, до чеків, у яких їх використали.
Що радимо змінити на касі. Гість показує картку або код на телефоні, касир його сканує — так картка потрапляє в чек. Якщо налаштування каси дозволяють, вимкніть інші способи: введення номера телефону чи картки та вибір гостя зі списку.
Коли касир може ввести номер телефону, йому достатньо запам’ятати власний номер і додавати свою картку до покупок гостей. З боку це виглядає як звичайна робота за касою.
Для сканування касиру доведеться піднести до сканера картку або телефон. Розмістіть сканер біля каси так, щоб камера бачила цю дію. Тоді під час перевірки можна знайти на відео момент нарахування бонусів і подивитися, що відбувалося біля каси.
Наприклад, у чеку є нарахування бонусів, хоча гість не показував картку чи телефон. Переглянувши запис, адміністратор може перевірити, чи касир підносив до сканера власний телефон або інший носій коду.
Касир усе ще може відсканувати свою картку. Різниця в тому, що тепер йому потрібно зробити помітну дію, яку можна перевірити на відео.
3. Бонуси розподіляють між картками родичів і знайомих
Співробітники можуть використовувати кілька карток, оформлених на знайомих або родичів, і проводити покупки в різних закладах мережі. Наприклад, бонуси нараховують на одну картку сьогодні, на іншу — завтра, а витрачають в іншій локації. На кожній картці окремо операцій небагато, тому заданий поріг може не спрацювати.
Перевірку варто починати зі списань: де використовують багато бонусів, які картки беруть участь і як на них накопичився баланс. Порівнювати локації потрібно з урахуванням їхніх продажів: великий обсяг списань у завантаженому закладі сам по собі нічого не доводить.
Що перевіряти: скільки бонусів списали в кожній локації та яку частину продажів ними оплатили. Потім відкрийте картки, з яких відбувалися списання: де на них нарахували бонуси і хто тоді працював на касі? Для цього знадобляться історія бонусів, касові дані та графіки змін. Алерт допоможе знайти окрему картку для перевірки; зв’язки з іншими картками потрібно шукати додатково.
Кейс: понад 200 тисяч грн бонусів за 90 днів у мережі з 24 локацій
Клієнт Loyallyst описав саме схему з підстановкою бонусних карток співробітників. Бонуси накопичували з покупок гостей без картки лояльності, а потім списували під час наступних готівкових оплат.
За словами представника клієнта, за 90 днів сума таких нарахувань перевищила 200 тисяч грн загалом по всій мережі з 24 локацій. Більшу частину накопичених бонусів використали для привласнення готівки. Одні співробітники покривали бонусами всю покупку, інші — невеликі частини, щоб менше привертати увагу.
За збереження такого темпу річний обсяг нарахувань у межах схеми міг би перевищити 800 тисяч грн. Це розрахункова оцінка за даними 90 днів, а не підтверджений збиток за рік.
Якщо перевіряти лише великі разові списання, можна пропустити десятки дрібних. Тому дивіться також, скільки бонусів із картки витратили загалом за вибраний період.
Цю історію ми розібрали окремо: як співробітники мережі з 24 локацій накопичували бонуси з чужих покупок. Там же показали, звідки взялася оцінка у понад 800 тисяч грн за рік.
Яку активність знаходять антифрод-алерти Loyallyst
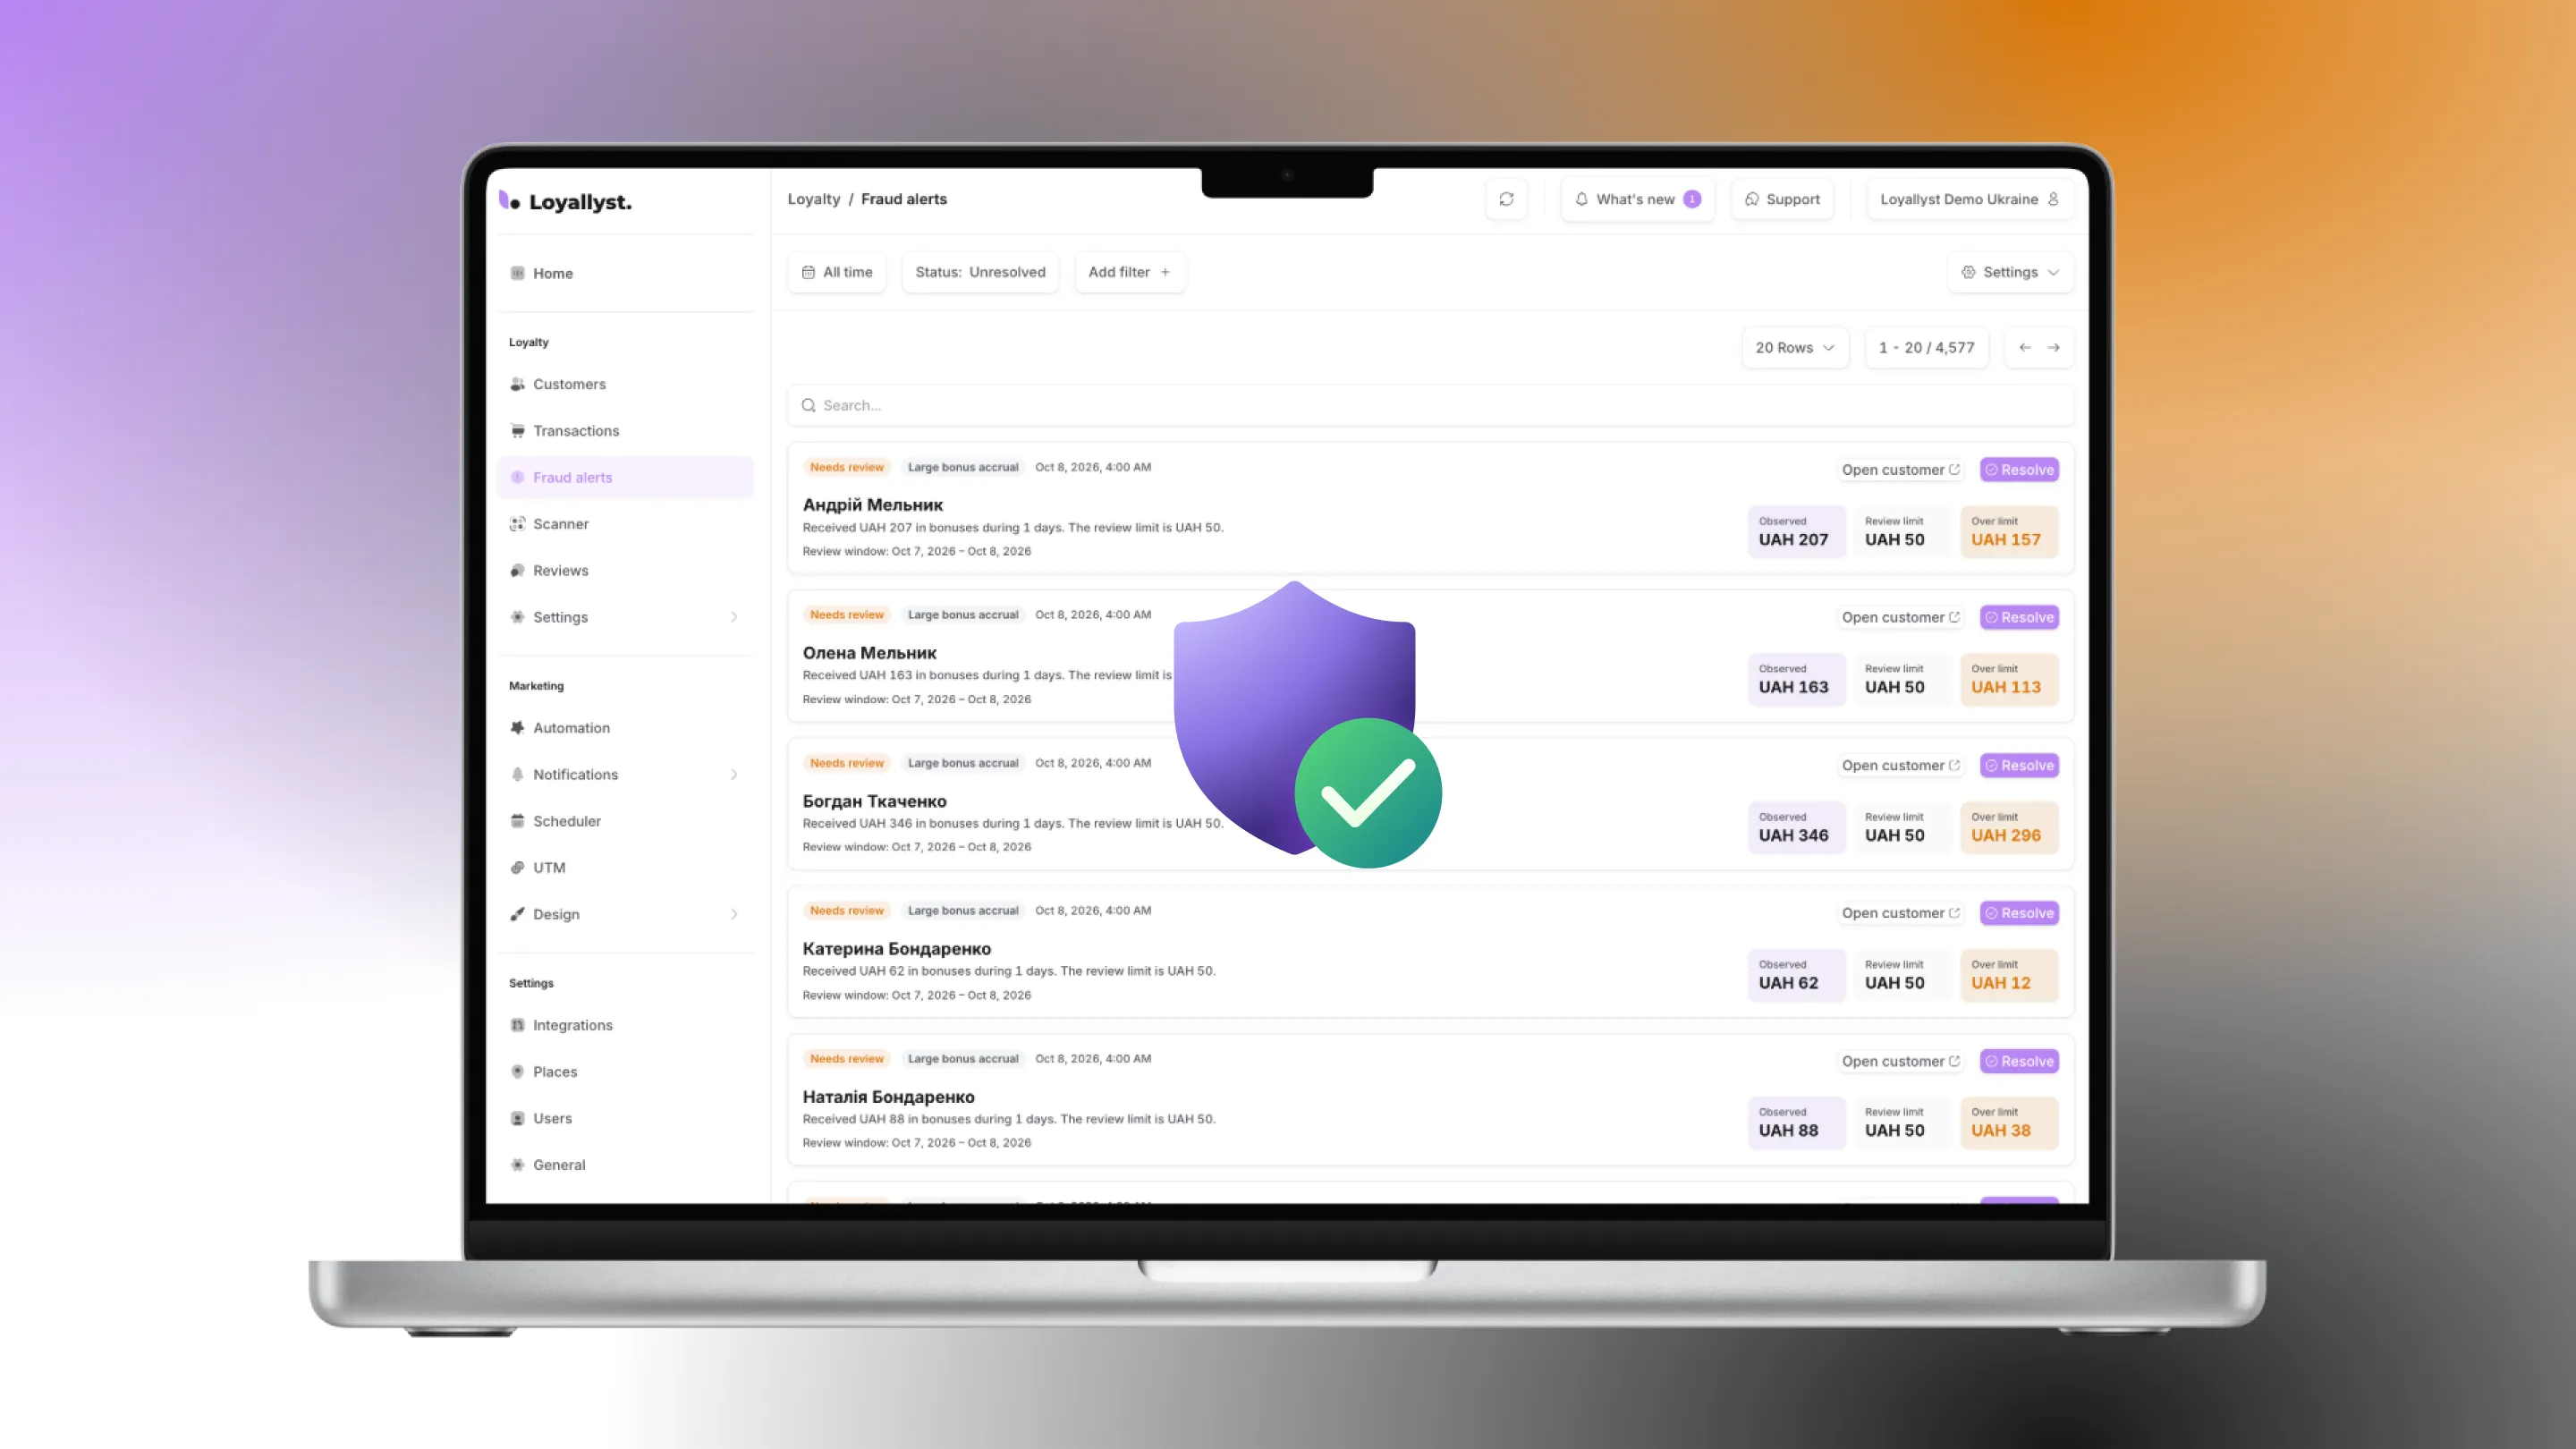
Антифрод-алерт повідомляє, що спрацювало налаштоване правило: наприклад, гість зробив забагато покупок або списав більше бонусів, ніж задано в порозі. Адміністратор відкриває цей випадок і перевіряє, що сталося.
Loyallyst перевіряє завершені транзакції раз на день, а не під час оплати на касі. Операції, які лише оновлюють баланс, до цієї перевірки не входять.
Доступні чотири типи правил:
| Тип перевірки | На що звертає увагу | Що з’ясувати адміністратору |
|---|---|---|
| Забагато візитів | На одну картку записано більше покупок, ніж задано в правилі | Гість справді купував стільки разів? Чи касир додавав його картку до чужих чеків? |
| Велике нарахування бонусів | Сума нарахувань перевищує заданий поріг за період | Чи пояснюється сума покупками гостя та умовами акцій |
| Велике списання бонусів | Клієнт використав незвично багато бонусів за період | Як накопичено баланс і з якими продажами пов’язані списання |
| Покупки надто близько в часі | Дві покупки одного клієнта відбулися з коротким інтервалом | Чи були це окремі покупки, чи одну операцію розбили на кілька |
Не обов’язково запускати всі чотири перевірки одразу: кожна має власний поріг і вмикається окремо. В алерті буде видно, яка картка викликала сигнал, за який період і наскільки її показник перевищив поріг.
Як налаштувати пороги й правила списання бонусів
Правила нарахування бонусів і правила списання бонусів визначають, скільки гість отримує та може витратити. Поріг алерту — інше налаштування: він задає, коли адміністратору варто перевірити операції. Наприклад, дозволити оплату половини чека бонусами й повідомити про велику суму списань за день — це дві різні задачі.
Почніть із поведінки звичайних клієнтів вашого закладу:
- Перегляньте історію покупок. Оцініть звичну частоту візитів, суми нарахувань і списань. Врахуйте постійних гостей, а не лише середні показники.
- Врахуйте умови програми. Відсоток нарахування бонусів, акції та дозволена частка оплати бонусами впливають на те, які суми є очікуваними.
- Встановіть початкові пороги. Наприклад, п’ять покупок за два дні можуть бути приводом для перевірки в одному закладі та звичайною поведінкою в іншому. Це приклад умови, а не універсальна норма.
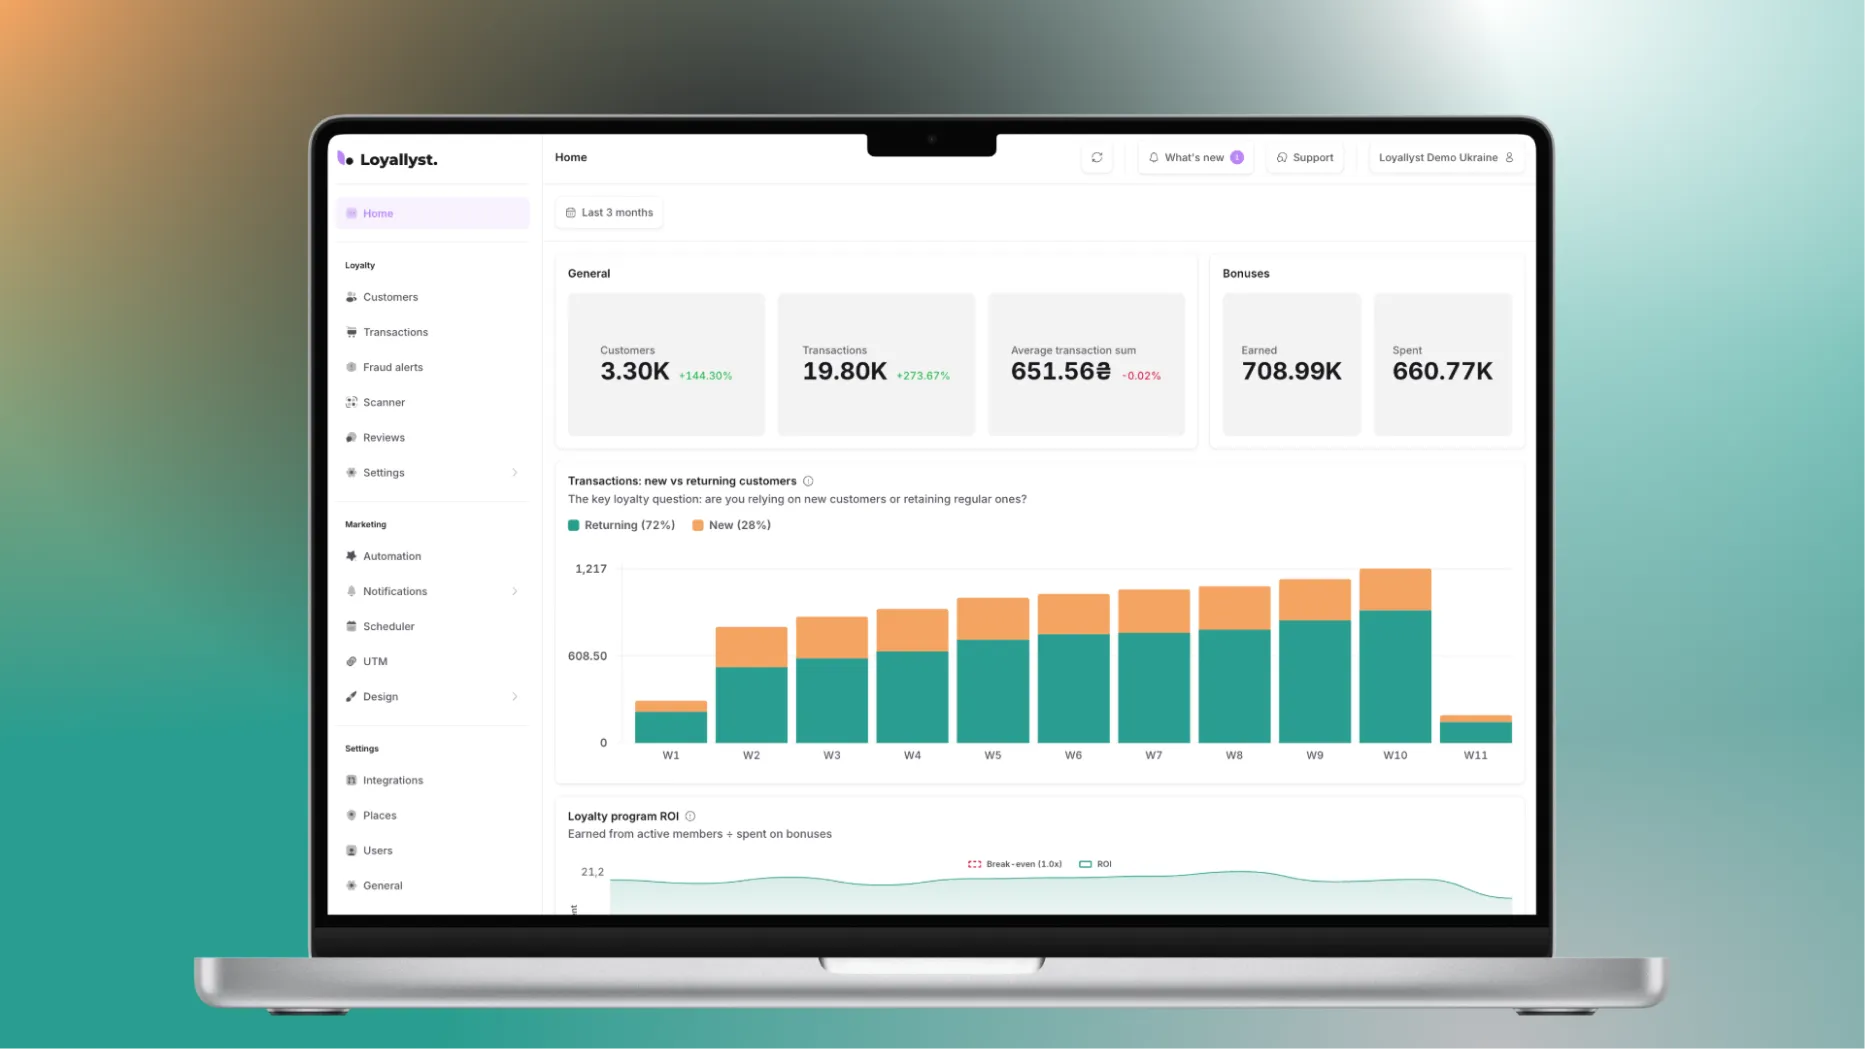
- Перевірте попередні дані. У Loyallyst можна запустити перевірку за останні три місяці й оцінити, які випадки відповідають вибраним правилам.
- Поверніться до порогів після перших перевірок. Припустімо, ви запустили подвійні бонуси й отримали багато алертів про великі нарахування. Звірте їх з умовами акції: можливо, поріг залишився занизьким для нових умов. А якщо вже відома підозріла картка не викликала жодного сигналу, подивіться, що саме на ній відбувалося — часті покупки, великі нарахування чи списання — і перевірте відповідне правило.
Умовний приклад: за ставки нарахування 10% покупка на 500 грн дає 50 грн бонусів. Тому поріг нарахування потрібно оцінювати разом із сумою покупок і механікою програми. Сама цифра «50 грн» без цього контексту мало про що говорить.
Якщо ви переглядаєте саму механіку винагороди, окремо розберіть економіку бонусів і знижок. А для контролю персоналу зафіксуйте, хто може використовувати службові знижки, до яких покупок вони застосовуються та хто перевіряє винятки.
Що робити після отримання алерту
Відкрийте невирішені випадки в розділі «Антифрод-алерти». Фільтри за періодом і типом допоможуть знайти потрібні. Для кожного сигналу пройдіть кілька кроків:
- Відкрийте картку клієнта. Перегляньте покупки, нарахування, списання, дати та час.
- Перевірте звичайні пояснення. Гість міг купувати для колег, скористатися акцією або витратити давно накопичені бонуси.
- Зіставте підозрілі операції з касовими даними. Перевірте чеки, спосіб оплати, локації та зміни персоналу, якщо ці дані доступні у ваших системах.
- Запишіть результат перевірки. У робочому журналі чи таблиці команди зазначте, що перевірили та що з’ясували. Так буде простіше розібратися, якщо сигнал повториться.
- Позначте опрацьований алерт як «Вирішено». Він залишиться в історії, але зникне зі списку невирішених.
Наприклад, кілька покупок за короткий час можуть бути замовленнями одного гостя для команди. Якщо ж одна картка систематично збирає покупки протягом зміни та регулярно витрачає бонуси під час готівкових оплат, це привід для детальнішого зіставлення даних. Самого збігу недостатньо для звинувачення.
Як отримувати повідомлення в Telegram
Нові алерти можна надсилати в Telegram-чат команди. Для цього підключіть бота, виберіть чат і перевірте доставку тестовим повідомленням.
У повідомленні видно показник, який викликав сигнал, і заданий поріг. Звідти можна перейти до розділу алертів. Призначте людину, яка переглядатиме повідомлення й перевірятиме операції, щоб вони не залишалися без відповіді в чаті.
Як зменшити можливості для зловживань
Окрім алертів, потрібні правила роботи на касі: хто може скасувати замовлення, надати знижку чи зареєструвати картку. Перевірте, які з наведених обмежень підтримує ваша касова система. Це окремі налаштування, вони не входять до описаних бонусних алертів.
Розмежуйте права на скасування та знижки
Залиште право скасовувати замовлення та погоджувати нестандартні знижки старшому зміни чи керівнику. Працівник має вказати причину зміни. Якщо одні й ті самі винятки повторюються, розберіть їх окремо.
Якщо касова система підтримує оперативні сповіщення про скасування, видалення позицій і зміни знижок, налаштуйте їх для відповідальної особи. Це окремий контроль касових дій; щоденні бонусні алерти його не замінюють.
Перегляньте реєстрацію та використання карток
За можливості залиште реєстрацію в програмі самому гостю, а додавання картки до чека — через сканування. Якщо персоналу потрібна ручна реєстрація чи зміна профілю, визначте, хто має це право і як перевіряються такі дії. Обмеження мають залишати зрозумілий спосіб обслуговування для гостя.
Ведіть окремий облік карток співробітників і встановіть правила їхнього використання. Якщо система підтримує групи або позначки, використайте їх для такого обліку. Це спростить перевірку власних карток персоналу, але не виявить автоматично картки знайомих чи родичів.
Поєднуйте ліміти з перевіркою операцій
За наявності відповідних налаштувань можна обмежити кількість нарахувань на одну картку за день і частку чека, яку дозволено оплачувати бонусами. Вибирайте значення з урахуванням звичайних покупок гостей та обіцяних умов програми.
Ліміт оплати бонусами зменшує суму можливого списання в одному чеку, проте не прибирає ризик повторних невеликих списань. Тому він має доповнювати контроль загальної суми за період.
Призначте відповідального за перевірки
Домовтеся, хто переглядає алерти, звіряє касові операції та повертається до повторних випадків. Перевіряйте сигнали вчасно, поки доступні відеозаписи й деталі зміни. Періодично перевіряйте також самі права доступу та налаштування: причиною відхилень можуть бути помилки обліку або некоректні правила, а не зловживання.
Почніть із перевірки наявних транзакцій
Почніть із власної історії покупок: налаштуйте антифрод-правила в Loyallyst і запустіть перевірку за останні три місяці. Перегляньте знайдені випадки, звірте їх із чеками та за потреби змініть пороги. Для мережі додатково порівняйте списання між локаціями.
Хочете розібратися, як організувати перевірки у вашому закладі? Зверніться до команди Loyallyst та обговоріть налаштування під вашу бонусну програму.
Поширені запитання
Ні. Алерт означає, що активність відповідає встановленим критеріям перевірки. Причиною можуть бути як зловживання, так і звичайні покупки. Потрібно переглянути історію та контекст операцій.
Раз на день на основі завершених транзакцій клієнтів. Окремо можна запустити перевірку даних за останні три місяці.
Правило великого списання оцінює суму використаних бонусів за заданий період. Тому кілька невеликих списань також можуть перевищити поріг. Якщо активність розподілена між картками й залишається нижче порогів, знадобиться додатковий аналіз.
Описані чотири типи перевірок стосуються покупок, нарахувань і списань бонусів. Використання персональних знижок потрібно окремо перевіряти за касовими даними та правилами закладу.
Підключіть бота, виберіть чат команди й перевірте доставку тестовим повідомленням. Призначте відповідального за перегляд алертів і перевірку операцій. У повідомленні видно показник і поріг, а також є перехід до розділу алертів.